Zwischen Rollfeld und Rechenzentrum. Wie der Flughafen Zürich seinen Datenverkehr schützt
Claudia Furger
Veröffentlicht am: 19.10.2026
Lesedauer
ca. 6 Minuten
An Spitzentagen starten und landen am Flughafen Zürich mehr als 800 Flugzeuge. Gleichzeitig eilen über 110'000 Menschen durch die Terminals, passieren Sicherheitskontrollen und warten an Gates. Parallel zu diesem sichtbaren Betrieb fliessen im Hintergrund Millionen von Daten. Wo so viele Akteure, Systeme und Daten zusammenspielen, braucht es einen gemeinsamen Rahmen. Fabio Morandi, Information Security Officer, erklärt, wie das Informationssicherheits-Managementsystem nach der ISO/IEC 27001 dabei hilft, diese Komplexität zu beherrschen.
Kurz nach sechs Uhr in der Früh setzt der SWISS-Flug LX177 aus Singapur in Zürich auf. Die Schubumkehr setzt ein, die Triebwerke heulen kurz auf. Wenig später verlassen die ersten Passagiere das Flugzeug, ziehen ihre Rollkoffer hinter sich her und verschwinden Richtung Passkontrolle. Rund um die Boeing 777-300ER warten Fahrzeuge der Ground Handler. Mitarbeitende in Leuchtwesten laden Koffer aus, bald darauf zirkulieren die ersten Gepäckstücke auf dem Förderband der Gepäckausgabe. Noch ist es verhältnismässig ruhig am Flughafen Zürich. Doch in wenigen Minuten wird der Takt dichter. Weitere Langstreckenflüge aus Asien und Nordamerika treffen ein, die ersten Ferienflieger mit Ziel Lanzarote oder Las Palmas rollen zur Startbahn.
Was dabei kaum jemand wahrnimmt: Parallel zu diesem sichtbaren Verkehr läuft ein weiterer, mindestens ebenso wichtiger. Ein Verkehr aus Millionen von Daten, die zwischen den Systemen des Flughafens, der Airlines, der Behörden und weiteren Partnerunternehmen hin und her fliessen. Gepäck muss dem richtigen Flug zugeordnet, Crews müssen disponiert oder Passagiere über Gate-Änderungen informiert werden. Ohne diesen Datenaustausch würde der Flugbetrieb innert kürzester Zeit ins Stocken geraten. Damit das nicht passiert, dafür sorgt unter anderem Fabio Morandi. Als Information Security Officer schützt er die Daten und digitalen Systeme, auf denen der Flugbetrieb ebenso beruht wie auf Pisten und Flugzeugen.
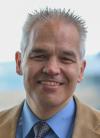
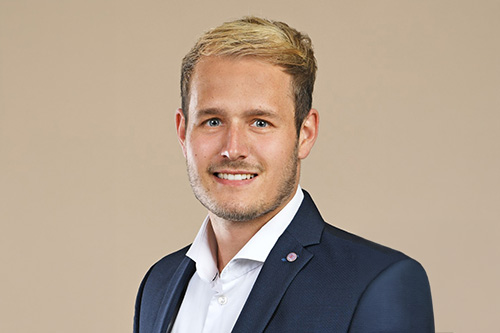
Fabio Morandi ist Information Security Officer bei der Flughafen Zürich AG. In dieser Funktion befasst er sich mit dem Schutz der digitalen Infrastruktur und der Informationen des Flughafens.
Die Flughafen Zürich AG ist ein börsenkotiertes Unternehmen und betreibt eine der bedeutendsten Verkehrs- und Begegnungsdrehscheiben der Schweiz. Darüber hinaus ist das Unternehmen an neun Flughäfen im Ausland tätig. Am Standort Zürich beschäftigt die Flughafen Zürich AG rund 2'000 Mitarbeitende.
Ein Ökosystem mit vielen Schnittstellen
Dabei ist sein Arbeitsumfeld komplex. Denn auch wenn der Flughafen auf die Passagiere wie ein einziger Betrieb wirkt: Hinter den Kulissen arbeiten Airlines, Behörden, Gastronomie, Detailhandel, Technik, Logistik und zahlreiche weitere Partner rund um die Uhr zusammen. Sie kommunizieren miteinander, greifen auf Informationen zu oder stellen solche zur Verfügung. «Ohne einen solchen Datenaustausch könnten unsere Partner, wie zum Beispiel die Ground Handler, den Flugbetrieb nicht in der gewünschten Geschwindigkeit und Qualität abwickeln», sagt Morandi. Gleichzeitig sei auch die Flughafen Zürich AG auf Informationen ihrer Partner angewiesen. Zum Beispiel, um Flugzeuge den richtigen Standplätzen zuzuweisen, Fluginformationen in Echtzeit anzuzeigen oder täglich rund 30'000 abfliegende Gepäckstücke – an Spitzentagen sogar bis zu 50'000 – korrekt zu sortieren.
Wie sichert man ein solches Netzwerk ab, ohne den Betrieb auszubremsen? Denn je mehr Unternehmen, Systeme und Datenströme zusammenkommen, desto komplexer wird es, den Überblick über mögliche Risiken zu behalten.
Bild: Flughafen Zürich AG, zvg
Sicherheit braucht System
Die Antwort liegt im Informationssicherheits-Managementsystem (ISMS), das die Flughafen Zürich AG aufgebaut hat. Es verknüpft die Anforderungen der Norm ISO/IEC 27001 mit den Regelwerken des Bundesamts für Zivilluftfahrt und der europäischen Luftfahrtbehörde EASA: NIST 2.0, EASA Part-IS, EASA Part-IS AMC und NASP. Fünf Regelwerke insgesamt wurden in das ISMS integriert. Jedes mit eigener Logik, eigenen Begriffen und eigenen Nachweispflichten. Sie alle unter einen Hut zu bringen, war die eigentliche Herausforderung und der entscheidende Schritt. «Erst die Integration all dieser Regelwerke in ein gemeinsames Managementsystem auf Grundlage der ISO/IEC 27001 ermöglicht es uns, daraus gemeinsame Policies und Standards abzuleiten, die im Alltag des Flughafens tatsächlich greifen», sagt der Information Security Officer.
Vier Begriffe kurz erklärt
EASA Part-IS ist das Regelwerk der europäischen Luftfahrtbehörde EASA zur Informationssicherheit. Es verpflichtet Flughäfen, Airlines und weitere Luftfahrtorganisationen, ein Informationssicherheits-Managementsystem zu betreiben und Risiken systematisch zu identifizieren.
EASA Part-IS AMC ergänzt dieses Regelwerk um die konkrete Umsetzung. Während Part-IS festlegt, was eine Organisation erfüllen muss, zeigt die AMC (Acceptable Means of Compliance), wie sich das in der Praxis erreichen lässt.
NASP steht für das Nationale Sicherheitsprogramm Luftfahrt des BAZL. Es regelt den Schutz der Schweizer Zivilluftfahrt vor Bedrohungen – darunter ist auch ein eigenes Kapitel zur Cybersicherheit aufgeführt.
NIST 2.0 ist das Cybersecurity Framework des US-amerikanischen National Institute of Standards and Technology. Es liefert praxisnahe Best Practices, mit denen Organisationen Cyberrisiken erkennen, bewerten und managen können.
Damit ist die Arbeit allerdings nicht getan. Die verschiedenen Anforderungen müssen nicht nur zusammengeführt, sondern auch im laufenden Betrieb umgesetzt und regelmässig überprüft werden. Neben den internen Auditierenden kommt hier auch die SQS ins Spiel: Als akkreditierte Zertifizierungsstelle prüft sie, ob die Anforderungen der ISO/IEC 27001 erfüllt werden. Für Morandi und sein Team ist diese externe Sicht wertvoll. «Die SQS ist für uns ein wichtiger Sparringspartner. Die externe Prüfung gibt uns zusätzliche Sicherheit, dass wir nicht nur die Anforderungen erfüllen, sondern unser Managementsystem auch kontinuierlich weiterentwickeln.»
Wenn ein Klick zur Falle wird
Aber auch gut abgestimmte technische Schutzmassnahmen können nicht verhindern, dass Mitarbeitende mit immer raffinierteren Täuschungsversuchen konfrontiert werden. Wie schnell aus einer alltäglichen Suche ein Sicherheitsvorfall entstehen kann, zeigte ein jüngster Fall: Ein Flughafenmitarbeiter suchte über Google nach einer Lösung für ein technisches Problem und gelangte dabei auf eine täuschend echt wirkende Support-Seite. Was wie eine gewöhnliche Hilfestellung aussah, führte dazu, dass Schadsoftware auf dem Computer ausgeführt wurde. «Zum Glück erkennen wir allfällige Probleme schnell», meint Information Security Officer Morandi. So auch in diesem Fall: Die Alarmierung im Cyber Defence Center schlug umgehend an, sodass entsprechende Massnahmen eingeleitet werden konnten.
Auch wenn der Vorfall ohne gravierende Folgen blieb, zeigt er, dass selbst die beste Technologie und ausgefeilte Prozesse menschliche Fehler nicht vollständig verhindern können. «Darum ist es auch so wichtig, die Mitarbeitenden für Risiken zu sensibilisieren und sie zu einem aktiven Teil der eigenen Sicherheitskultur zu machen», sagt Morandi. Die Flughafen Zürich AG setzt deshalb auf rollenbasierte Awareness-Kampagnen, regelmässige Schulungen und Trainings. Ergänzt werden sie durch simulierte Phishing-Angriffe, mit denen überprüft wird, wie Mitarbeitende auf täuschend echte Betrugsversuche reagieren. Wer Unterstützung benötigt, absolviert weitere Schulungen.
Bild: Flughafen Zürich AG, zvg
Bild: Flughafen Zürich AG, zvg
Bild: Flughafen Zürich AG, zvg
Bild: Flughafen Zürich AG, zvg
Sicherheit braucht Vertrauen
Für Morandi dienen alle diese Massnahmen zudem dazu, die Unternehmens- und Sicherheitskultur zu vertiefen. Mitarbeitende sollen einen Verdacht möglichst früh melden, statt aus Angst vor Konsequenzen zu schweigen. «Es ist deshalb wichtig, bei einem Vorfall positiv zu reagieren», betont er. Wer das Security-Team frühzeitig kontaktiere, habe richtig gehandelt. Nur so liessen sich Risiken erkennen und eindämmen, bevor sie grösseren Schaden anrichten.
Eine solche Sicherheitskultur darf dabei nicht an der Unternehmensgrenze enden. Täglich arbeiten Hunderte Mitarbeitende externer Unternehmen auf dem Flughafenareal – von den Ground Handlern über technische Dienstleister bis hin zu Lieferanten. «Diese Mitarbeitenden arbeiten mit digitalen Geräten und Systemen, die nicht in allen Fällen unseren bestehenden Sicherheitsvorkehrungen unterliegen», weiss Morandi. Deshalb beurteilt die Flughafen Zürich AG neue Lieferanten und Partner bereits vor Beginn der Zusammenarbeit nach ihrem Sicherheitsrisiko. Das Prinzip dahinter ist einfach: Je grösser die Bedeutung eines Partners für den Betrieb, desto genauer wird hingeschaut. Je nach Kritikalität gelten deshalb unterschiedliche rechtliche, regulatorische, technische und organisatorische Anforderungen im Bereich der Cybersicherheit. Dazu gehören beispielsweise Vorgaben zu Zertifizierungen wie der ISO/IEC 27001 oder vertraglich vereinbarte Auditrechte. «Wir führen regelmässig Lieferantenaudits durch und prüfen die Sicherheitsrisikobewertung sowie die Klassifizierung der Lieferanten».
Wenn künstliche Intelligenz zum Mitspieler wird
Und was passiert, wenn künstliche Intelligenz ins Spiel kommt? Sie eröffnet Angreifern neue Möglichkeiten. Morandi bestätigt: «Im Moment sehen wir uns tatsächlich einer höheren Zahl von Angriffen ausgesetzt. Sie sind umfangreicher und erfolgen in immer kürzeren Abständen». Im Gegenzug kann man mit der neuen Technologie die Angriffe aber auch besser eingrenzen, analysieren und stoppen. Erkennt die KI eine Abweichung von einem gewissen Muster, warnt sie das Security-Team. «Das hilft uns sehr. Nur wissen wir nicht, ob wir alle Angriffe auch mitbekommen und aufhalten können. Es bleibt also eine gewisse Ungewissheit bestehen.»
Mit der Verbreitung der künstlichen Intelligenz gewinnt auch deren verantwortungsvoller und sicherer Einsatz an Bedeutung. Dafür gibt es die Managementsystem-Norm ISO/IEC 42001, die die ISO/IEC 27001 ergänzt. «Die beiden Normen basieren auf derselben Struktur. Dadurch können wir ein integriertes Managementsystem aufbauen und betreiben, das alle Anforderungen gemeinsam abdeckt», sagt der Information Security Officer. Ob die Flughafen Zürich AG ihr bestehendes System künftig auch nach ISO/IEC 42001 zertifizieren lässt, ist noch offen.
«Absolute Sicherheit wird es jedoch nie geben. Entscheidend ist es, Risiken früh zu erkennen, sie richtig einzuordnen und wirksam zu begrenzen», erklärt Morandi abschliessend. Denn wenn am nächsten Tag am Morgen früh wieder die ersten Langstreckenmaschinen aus Singapur, New York oder Delhi in Zürich landen, muss nicht nur auf den Pisten alles funktionieren – sondern auch in den Datenströmen im Hintergrund.
Praxisbeispiel Flughafen Zürich AG: 5 Learnings
Ein System statt Insellösungen
Statt einzelne Vorschriften separat zu erfüllen, lohnt sich ein gemeinsamer Rahmen: Ein ISMS integriert unterschiedliche Anforderungen, von ISO-Normen bis zu branchenspezifischen Vorgaben, in einem System und macht sie im Alltag handhabbar.
Menschen einbeziehen und eine Sicherheitskultur fördern
Mitarbeitende müssen Risiken erkennen und verdächtige Vorfälle melden können, ohne negative Konsequenzen befürchten zu müssen. Denn wer frühzeitig Alarm schlägt, handelt richtig.
Partner einbeziehen
Sicherheit endet nicht an der eigenen Unternehmensgrenze. Wo externe Firmen mit eigenen Geräten und Systemen in kritische Abläufe eingebunden sind, braucht es klare Anforderungen und regelmässige Kontrollen – schon bevor die Zusammenarbeit beginnt.
Auf Veränderungen vorbereitet sein
Bedrohungen entwickeln sich weiter, gerade durch den Einsatz künstlicher Intelligenz. Ein Sicherheitsmanagement muss deshalb kontinuierlich überprüft und angepasst werden. Das Ziel ist nicht absolute Sicherheit, sondern die Fähigkeit, Risiken früh zu erkennen und einzugrenzen.
Auf akkreditierte Zertifizierung achten
Ein akkreditiertes Zertifikat wie das der SQS bietet zusätzliche Sicherheit: Nicht nur das Managementsystem wird geprüft, sondern auch die Kompetenz und Unabhängigkeit der Zertifizierungsstelle stehen unter Aufsicht. Das erhöht die Glaubwürdigkeit des Zertifikats gegenüber Kunden, Partnern und Behörden.
Unser Newsletter bringt relevante und interessante Inhalte zu Ihnen
Möchten Sie informiert werden, wenn wir einen neuen Beitrag aufschalten? Dann abonnieren Sie unseren SQS-Blog-Newsletter. Sie können sich jederzeit wieder abmelden.